- セキュリティを「難しい専門用語」ではなく、日常の安全対策と同じ考え方として理解する
- 情報セキュリティで守るべきものと、リスクが生まれる仕組みを説明できる
- セキュリティ対策には利便性・コストとのバランスがあることを理解する
- ニフティで扱う情報レベルを意識し、日々の業務で事故を起こさない行動につなげる
セキュリティとは
AIに聞いてみました。

セキュリティとは、大切なものを守り、安全な状態を保つことです。
エンジニアリングに限った話ではありません。
- 家に鍵をかける
- 暗い夜道を避ける
- 財布やスマートフォンを置きっぱなしにしない
これらもすべて「大切なものを守るための行動」です。
この講義では、その中でも 情報を守るためのセキュリティ、つまり 情報セキュリティ を扱います。
セキュリティは「攻撃者だけを意識するもの」ではありません。ミス・故障・災害など、悪意がない出来事から情報を守ることもセキュリティです。
情報セキュリティとは
情報セキュリティとは、情報の 機密性・完全性・可用性 を守ることです。
この3つは、それぞれの英単語の頭文字を取って CIA と呼ばれます。
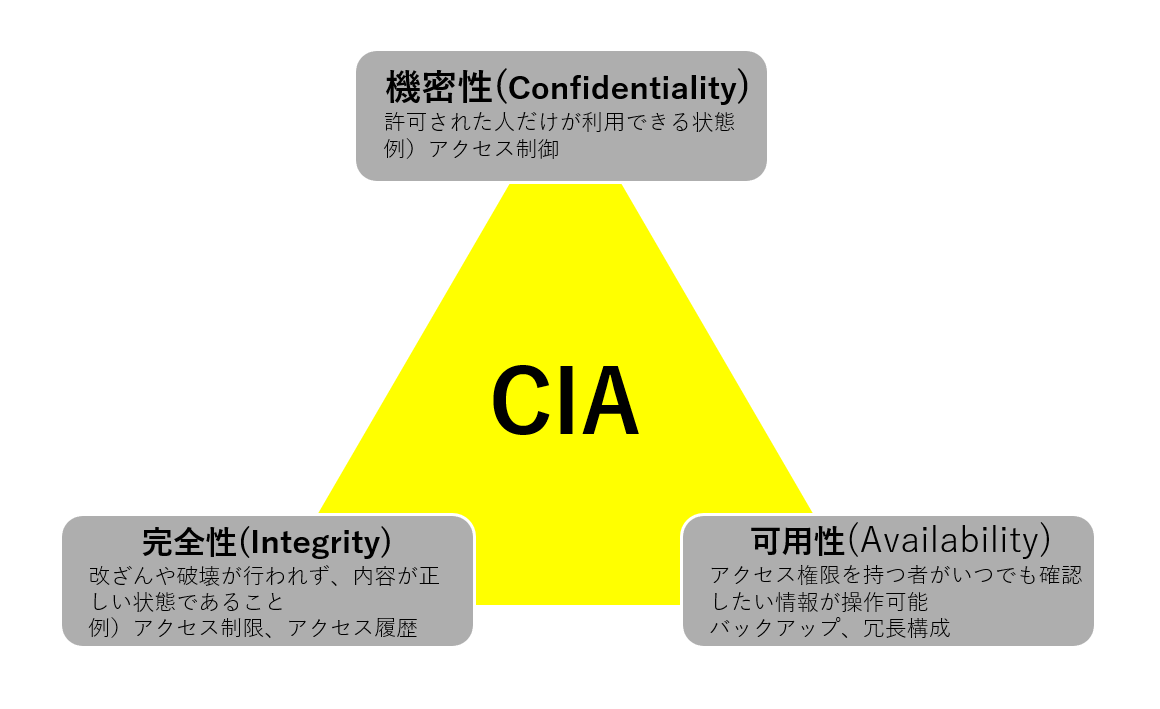
| 観点 | 意味 | 身近な例 |
|---|---|---|
| 機密性 Confidentiality | 許可された人だけが情報を利用できる状態 | アクセス権限を設定する パスワードを他人に教えない |
| 完全性 Integrity | 情報が改ざん・破壊されず、正しい状態で保たれていること | 更新履歴を残す 承認フローを設ける アクセス履歴を確認する |
| 可用性 Availability | 必要なときに情報やシステムを利用できる状態 | バックアップを取る 冗長構成にする 障害時の復旧手順を準備する |
情報セキュリティでは、CIAに加えて次の観点も重要です。
- 真正性
アクセスしている人・システムが本当に正しい相手であること
例)ID・パスワード、多要素認証 - 説明可能性
誰が、いつ、何をしたのかを後から追跡できること
例)ログ、操作履歴 - 否認防止性
後から「自分はその操作をしていない」と否認できないこと
例)ログ、デジタル署名 - 信頼性
データやシステムが、意図したとおりに正しく動作すること
例)テスト、レビュー、手順書
まずはCIAの3つを覚えましょう。特に「見られないこと」だけでなく、「正しいこと」「使えること」もセキュリティに含まれる点が重要です。
リスクとは
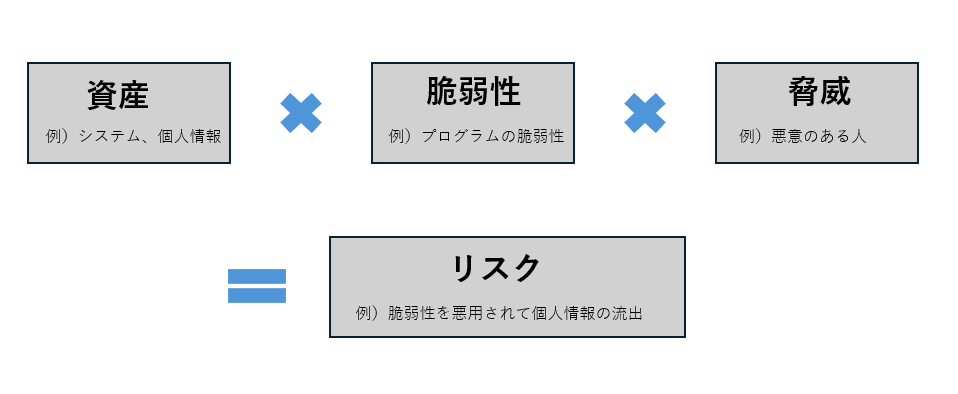
情報セキュリティにおけるリスクとは、情報資産・脆弱性・脅威が重なったときに生まれる不確実性です。
例えば、次のような状況を考えてみます。
- 情報資産:顧客情報
- 脆弱性:脆弱性のあるサーバに保存されている
- 脅威:攻撃者がインターネット経由で狙っている
この3つが重なると、情報漏えいなどの事故につながる可能性が高くなります。
ただし、3つが重なったからといって必ず事故が起こるわけではありません。リスクとは、安全な状態が不確実になることです。
情報資産
企業や組織が持つ、価値のある情報のことです。
- 製品情報
- 顧客情報
- 社内ノウハウ
- 契約情報
- システム構成情報
組織によって、何が重要な情報なのかは異なります。
そのため、まずは 何を守るのか を明確にする必要があります。
脆弱性
脆弱性とは、安全を脅かす欠陥や、付け込まれると被害につながる弱点のことです。
- ソフトウェアやハードウェアの欠陥・バグ
- 設定ミス
- 古いバージョンのソフトウェア
- ルールを守らない運用
- ルールそのものの不備
脆弱性を完全になくすことは現実的には困難です。
重要なのは、脆弱性を正しく把握し、影響が大きいものから優先して減らしていくことです。
脅威
脅威とは、情報資産に損害を与える可能性があるものです。
脅威には、悪意があるものと悪意がないものの両方があります。
| 分類 | 内容 | 例 |
|---|---|---|
| 物理的脅威 | 機器や設備に直接被害を与えるもの | ハードウェア破壊 電源喪失 |
| 人的脅威 | 人の行動によって発生するもの。悪意がある場合と、ミスによる場合がある | マルウェア利用 ソーシャルエンジニアリング 誤操作 紛失 |
| 技術的脅威 | 技術的な不具合や攻撃手法によって発生するもの | プログラムのバグ 脆弱性を悪用した攻撃 |
| 災害による脅威 | 自然災害や事故によって発生するもの | 地震 水害 落雷 火災 |
脅威は、脆弱性を狙って情報資産に被害を与えます。
例えば泥棒は、鍵のかかった玄関を正面から破るよりも、割りやすい窓や無施錠の入口を狙います。
情報セキュリティでも同じように、弱いところが狙われます。
- 何を守るのか:情報資産
- 何が弱点なのか:脆弱性
- 何から守るのか:脅威
- どうやって守るのか:対策
情報セキュリティ対策
対策の基本方針
リスクは「情報資産・脆弱性・脅威」が重なるところに生まれます。
このうち、情報資産をなくすことは基本的にできません。業務に必要な情報だからです。
一方で、脅威は減らせるものと減らしにくいものがあります。
特に、悪意を持った攻撃者そのものをなくすことはできません。脆弱性があれば、攻撃を受ける可能性があります。
そのため、多くの対策では 脆弱性を減らすこと が重要になります。
- セキュリティパッチを適用する
- 不要な権限を付けない
- 使っていないアカウントを停止する
- ルールや手順を整備する
- ログを取得し、異常に気づけるようにする
悪意のない人的脅威、つまりミスや勘違いは、ルール・仕組み・教育によって減らせる場合があります。
損失と対策の必要性
情報セキュリティ対策をしないと、リスクが表面化し、情報漏えいなどのセキュリティ事故につながります。
このような事故を セキュリティインシデント と呼びます。
セキュリティインシデントは、さまざまな損失を生みます。
- 金銭的な損失
- 顧客や取引先からの信頼低下
- ブランドイメージの低下
- 業務停止
- 復旧対応にかかる時間と人員
- 法令・契約上の問題
そのため、情報セキュリティ対策は「できればやるもの」ではなく、事業を継続するために必要な取り組みです。
セキュリティ事故による損失の例
- 悪意のある人的脅威によるもの
https://scan.netsecurity.ne.jp/article/2025/05/08/52802.html - 悪意のない人的脅威によるもの
https://www.kobe-np.co.jp/news/sougou/202306/0016453484.shtml
講義時には、最新の社内外の事例を使って「どの情報資産・脆弱性・脅威が重なったのか」を確認します。
対策はトレードオフの関係になる
セキュリティ対策は、強ければ強いほどよいとは限りません。
多くの場合、セキュリティ・利便性・コスト はトレードオフの関係になります。
利便性とのトレードオフ
例えば、次のようなルールを作ったらどうなるでしょうか。
- パスワードは30文字以上
- 記号を必ず含める
- 毎週変更する
セキュリティだけを見ると強そうに見えます。
しかし、利用者にとって負担が大きすぎると、次のような別のリスクが生まれます。
- パスワードをメモに書いてしまう
- 似たパスワードを使い回してしまう
- ルールを守らなくなる
過度な対策は、かえってリスクを増やす場合があります。
コストとのトレードオフ
例えば、利用者が5名で月100円のサービスについて、稼働率を90%から99.5%に上げるために1000万円をかけるとします。
技術的には意味があっても、費用対効果が合わない可能性があります。
セキュリティ対策では、守る情報の重要度・発生可能性・影響度・コストを踏まえて、現実的な落としどころを考える必要があります。
リスク対策の手法
すべてのリスクに対して、同じ強さの対策を取るべきではありません。
リスクごとに、発生可能性・影響度・対策コストが異なるためです。
リスク対策には、主に4つの選択肢があります。
| 手法 | 意味 | 使われやすい場面 | 例 |
|---|---|---|---|
| リスク軽減 | 発生確率を下げる、または発生時の影響を小さくする | 多くのリスクで使われる基本的な対策 | 冗長構成 耐震工事 BCP準備 パッチ適用 |
| リスク回避 | リスクを生じさせる原因そのものを取り除く | 発生可能性・影響度がどちらも大きい場合 | リスクの大きい新規事業を中止する 危険な機能を提供しない |
| リスク転嫁 | リスクの影響を組織の外へ移す | 発生可能性は低いが、影響度が大きい場合 | 保険に加入する オンプレミスからクラウドサービスへ移行する |
| リスク受容 | 追加対策をせず、その状態を受け入れる | 発生可能性・影響度がどちらも小さい場合、または対策コストが見合わない場合 | 影響が小さいリスクを監視対象にとどめる |
セキュリティ対策は「全部を完璧に守る」ことではありません。何を守るのか、何から守るのか、どこまで対策するのかを判断し、業務として継続できる形にすることが重要です。